Automatisering begränsas
Skapande av delningar, inloggning, verifieringsflöden, uppladdning, nedladdning och andra känsliga funktioner omfattas av olika begränsningar.
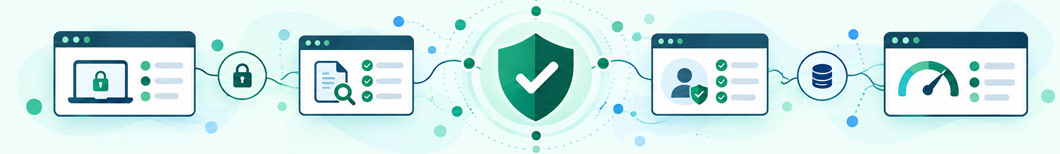
Ingen enskild funktion gör Delare säkert. Därför har vi byggt flera separata skydd som kompletterar varandra – från krypteringen i din webbläsare till filkontroller, begränsningar mot missbruk och hantering av allvarliga incidenter.
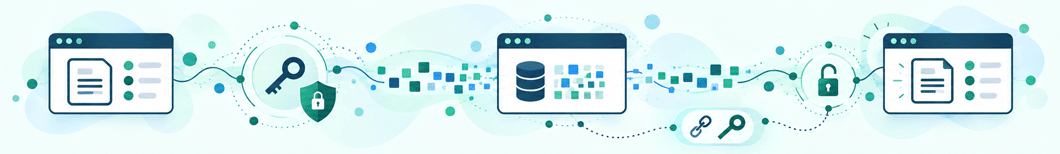
När du väljer en privat text- eller ritningsdelning krypteras innehållet lokalt innan formuläret skickas. Delare tar emot det krypterade innehållet och den information som behövs för att lagra delningen – men inte dekrypteringsnyckeln.
Text och ritningar:
kan klientkrypteras.
Filer och röst:
är inte klientkrypterade.
Trafiken mellan webbläsaren och Delare skyddas med HTTPS. I de granskade skapa- och visningsflödena för klientkryptering laddas Delare:s egna JavaScript-filer från samma domän och inga CDN används.
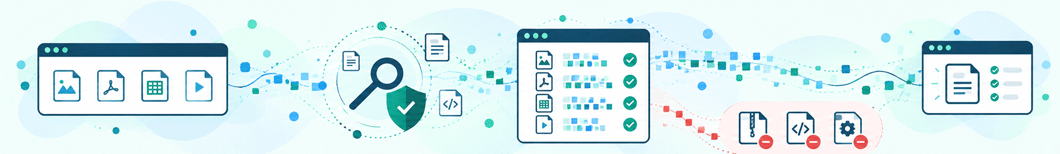
En fil accepteras inte bara för att filändelsen ser ofarlig ut. Delare kontrollerar filtypen från innehållet och gör ytterligare strukturkontroller för flera dokumentformat innan filen sparas.
Det här stoppas bland annat:
Godkända uppladdningar lagras utanför den publika webbroten och lämnas ut genom Delare:s kontrollerade nedladdningsflöde.
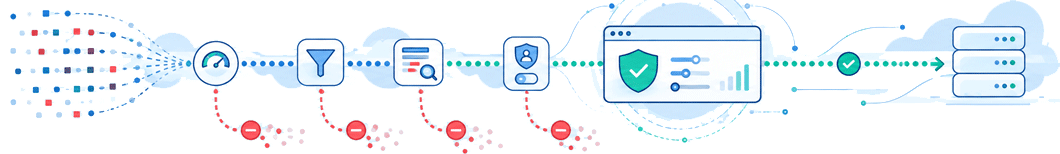
Skapande av delningar, inloggning, verifieringsflöden, uppladdning, nedladdning och andra känsliga funktioner omfattas av olika begränsningar.
Specifika uttryck kopplade till allvarligt otillåtet innehåll kommer att spärras direkt. För klientkrypterad text sker kontrollen lokalt före krypteringen. För okrypterad text finns kontroll på servern.
Spärrarna är ett kompletterande hinder mot missbruk. De kan kringgås. Det personliga ansvaret för den som publicerar information finns alltid där.
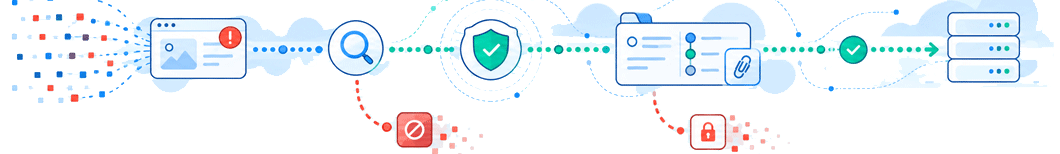
På mottagarsidan finns möjlighet att rapportera olagligt innehåll eller missbruk. Rapporten kan granskas utan att Delare behöver försöka läsa klientkrypterat innehåll.
Fortsatt åtkomst kan blockeras utan att relevant underlag omedelbart förstörs. Det gör att en allvarlig händelse kan hanteras kontrollerat.
Vid allvarliga händelser kan relevant teknisk information bevaras trots normal gallring och de åtgärder som görs dokumenteras i incidenthanteringen.
Klientkrypteringen kringgås inte för att läsa en rapporterad privat delning. Delare försöker inte återskapa dekrypteringsnyckeln. Relevant säkerhetsinformation kan i stället bestå av exempelvis tidpunkt och tekniska anslutningsuppgifter.
Delare:s tekniska skydd förändrar inte ditt ansvar för det innehåll du skapar, innehar eller sprider. Vissa typer av material och handlingar är förbjudna enligt lag, och Delare får inte användas för olagligt innehåll, hot, exploatering, bedrägeri eller annan brottslig verksamhet.
Klientkrypteringen är till för att skydda legitim privat kommunikation. Den är inte avsedd att ge skydd för brottslig verksamhet. Vid allvarligt eller upprepat missbruk kan Delare begränsa, pausa eller stänga av användningen av tjänsten.
Åtkomst kan blockeras och relevant teknisk information kan bevaras. Behöriga myndigheter kan kontaktas när det finns rättslig grund eller skyldighet att göra det.
Olaglig användning kan leda till polisanmälan och straffrättsliga konsekvenser för den ansvarige.
Det vore inte seriöst av oss att lova det. I stället försöker vi minska riskerna i flera lager och vara tydliga med var skydden slutar.
Delare levererar javascriptet som körs i webbläsaren. Tilliten till den levererade klientkoden är därför en del av skyddet, och säkerheten behöver underhållas när kod, webbläsare och omgivande system förändras.
Säkerhet för oss handlar inte om att lova det omöjliga. Det handlar om att bygga rätt skydd, vara öppna med begränsningarna och agera när något går fel.
Delare använder HTTPS, omfattande begränsningar på känsliga funktioner och automatisk kontroll av centrala driftfunktioner. Säkerhets- och incidenthändelser kan dokumenteras med relevant teknisk information utan att delningarnas klartext eller dekrypteringsnycklar behöver ingå.
Har du hittat en sårbarhet? Beskriv gärna hur den kan återskapas, men skicka inte andra användares privata innehåll eller hemliga delningslänkar. Rapportera ett säkerhetsproblem